Protección de datos
Ley 21.719: qué exige la protección de datos en Chile y cómo afecta a tu software de gestión
Publicada en 2024 y en plena vigencia el 1 de diciembre de 2026: qué regula la Ley 21.719, qué significan en la práctica conceptos como anonimización, supresión protegida, retención o auditoría de accesos, y cómo prepararse. Sin tecnicismos.
7 de octubre de 2026 · 6 min de lectura
Qué es la Ley 21.719 y a quién le cambia la vida
La Ley 21.719, publicada en el Diario Oficial el 13 de diciembre de 2024, convierte a Chile en uno de los países con protección de datos más exigente de la región. Entra en plena vigencia el 1 de diciembre de 2026 y reemplaza el marco anterior (la antigua Ley 19.628).
Se aplica a cualquier persona u organización que trate datos personales de personas naturales en Chile: una agencia de viajes que guarda datos de sus pasajeros, un estudio contable que procesa la información de sus clientes, una clínica que lleva fichas de pacientes o una pyme que conserva el teléfono y el correo de sus compradores. No importa el tamaño: si tratas datos de otras personas, la ley te habla a ti.
Su corazón son dos cosas. Primero, los derechos del titular: saber qué datos guardas y acceder a ellos, corregirlos, pedir su eliminación cuando corresponde, oponerse a ciertos usos, portarlos a otro sistema y bloquearlos temporalmente. Segundo, las obligaciones del responsable: solo tratar datos con una base legal válida (consentimiento informado, un contrato, una obligación legal o un interés legítimo), con transparencia, minimizando lo que se recoge y conservando solo lo necesario.
La ley crea además la Agencia de Protección de Datos Personales, que fiscalizará el cumplimiento con sanciones escalonadas: multas de hasta 5.000 UTM por infracciones leves, 10.000 UTM por graves y 20.000 UTM por gravísimas (una gravísima son, en 2026, más de mil millones de pesos). El ordenamiento de procesos es gradual, pero el plazo para estar listo ya está corriendo.
Seis conceptos que tu operación debe dominar
Estos términos suenan a jerga legal, pero cada uno es una tarea concreta en tu operación. Es aquí donde se lo juega tu software.
1. La ventanilla de solicitudes de los titulares
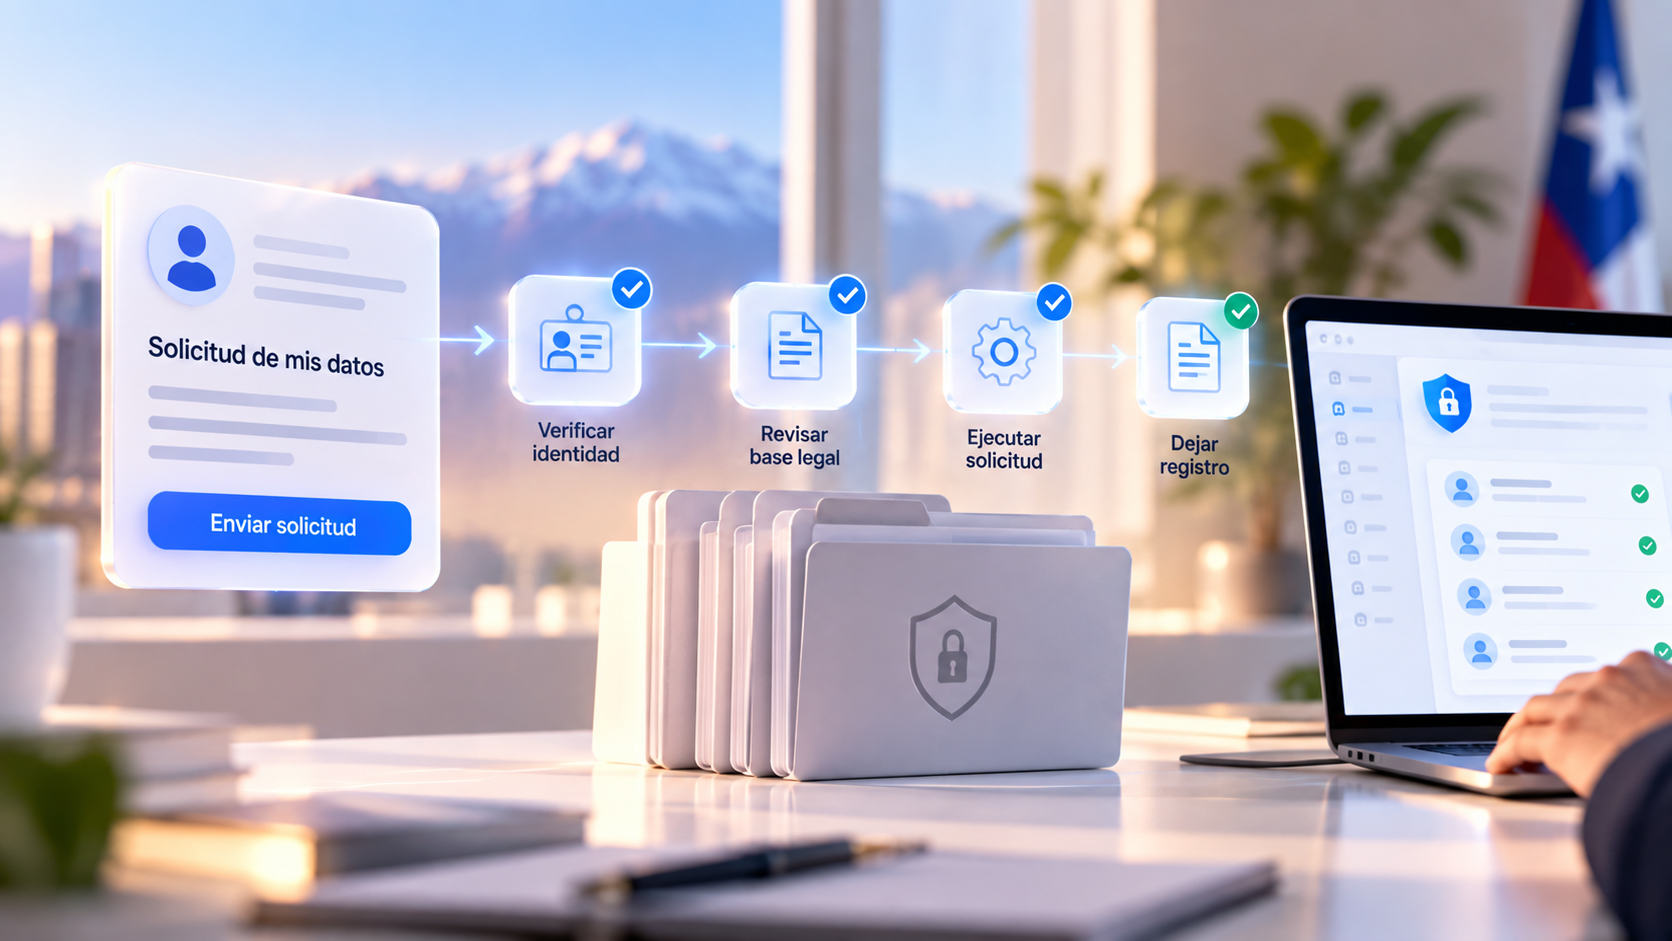
Cuando un cliente te pide "quiero saber qué datos tienen de mí" o "borren mis datos", no puedes responder cuando quieras: la ley exige un procedimiento ordenado para recibir la solicitud, verificar que quien la hace es realmente el titular, resolverla dentro del plazo legal y dejar registro de qué se pidió y qué se respondió. Ese flujo tiene nombre técnico (es el ARSOP, la atención de los derechos del titular) y no puede vivir en un correo suelto: necesita un lugar donde las solicitudes lleguen, se tramiten y quede evidencia.
2. Exportar datos: acceso y portabilidad
El derecho de acceso permite al titular pedirte una copia de sus datos; la portabilidad, llevarlos a otro servicio. Ambas se cumplen entregando la información en un formato estructurado y legible (no en capturas de pantalla). Si tu sistema no puede extraer "todo lo que tengo de esta persona" de un solo lugar, cada solicitud se convierte en un proyecto de varias horas.
3. Anonimización y seudonimización
Anonimizar es dejar los datos sin posibilidad razonable de identificar a la persona. El dato anonimizado deja de ser personal, y ahí se acaba la ley: puedes conservarlo para análisis comerciales o estadística sin necesidad de consentimiento. Es distinto a la seudonimización, que solo reemplaza identificadores por claves (sigue siendo un dato personal, pero con menos riesgo si se filtra; de hecho es una medida de seguridad recomendada).
4. Supresión, sin romper lo que debes guardar
El derecho de supresión pide eliminar los datos cuando se acaba la base legal. La parte difícil es que no puedes borrarlo todo: los antecedentes tributarios y contables se conservan por lo que exige el SII, una ficha clínica tiene su propia regulación y plazos, y las reclamaciones pueden necesitar soporte documental. La "supresión protegida" es exactamente eso: eliminar lo personal que ya no tiene base sin destruir lo que otra norma te obliga a guardar. Y "borrar" no siempre significa destruir: un borrado lógico que saca el dato del alcance operativo es válido cuando la ley lo permite.
5. Conservación limitada y retención configurable
Un principio central de la ley es la minimización: guardar solo lo necesario y por el tiempo justo. Esto se traduce en definir plazos de retención por categoría de dato —cuánto tiempo vive un prospecto, un cliente, un documento— y en poder configurar esos plazos según tu operación y tus obligaciones legales. Sin plazos definidos, conservas datos "por si acaso", que es exactamente lo que la ley castiga.
6. Seguridad y trazabilidad de accesos
Los datos que revelan salud son datos sensibles y tienen protección reforzada. Para demostrar que los cuidaste no basta con decirlo: necesitas registrar quién accedió, cuándo y por qué a la información más delicada. En salud, esto además se alinea con la Ley 20.584 (los derechos de los pacientes) y el secreto profesional. Una auditoría de accesos no es un lujo: es la prueba de que el acceso fue necesario y controlado, y la única manera de detectar una filtración interna antes de que sea un incidente oficial.
Lo que la ley espera de tu software de gestión
Con eso sobre la mesa, el software que usas tiene un papel claro: debe permitirte pedir y revocar consentimiento con contexto, exportar los datos de una persona, suprimir o anonimizar selectivamente, configurar plazos de retención, tramitar las solicitudes de los titulares con registro y auditar los accesos a la información sensible. Ninguna de estas cosas es opcional si tu operación depende de sistemas: cada una es la diferencia entre cumplir con horas de trabajo y una hoja de cálculo, o cumplir de forma sostenible.
Cómo lo concretamos en ESCORP Labs
Nos tomamos este tema como parte del producto: las capacidades que listamos arriba existen y se usan hoy, y no prometemos que el software "cumple por ti" — la decisión y la responsabilidad son siempre de tu empresa. Nuestro rol es que lo que la ley exige sea una acción de clic y no un proyecto:
- Una ventanilla de solicitudes de titular integrada en cada producto, con cada trámite registrado.
- Exportación de los datos de clientes en ESCORP Travel, pacientes en ESCORP Vita y terceros en ESCORP Financial.
- Anonimización en Travel (conservas el registro comercial sin identificar) y supresión protegida en Vita que respeta la Ley 20.584 (la ficha clínica se conserva para la salud del paciente).
- Retención configurable, registro de incidentes y auditoría de accesos a la ficha clínica en Vita.
La ley no es una amenaza: es la confirmación de que los datos de tus clientes tienen dueño y reglas. El software que te hace fácil respetarlas —y te acompaña en la transición que viene— es la decisión operativa más barata que puedes tomar hoy. Si quieres ver estos módulos andando con tus casos reales, háblanos.
¿Quieres ver esto en acción?
Te mostramos cómo nuestro software resuelve lo que plantea el artículo, con una demo de tu rubro.