Protección de datos
¿Cuánto te falta para cumplir la Ley 21.719? Un diagnóstico de 16 preguntas
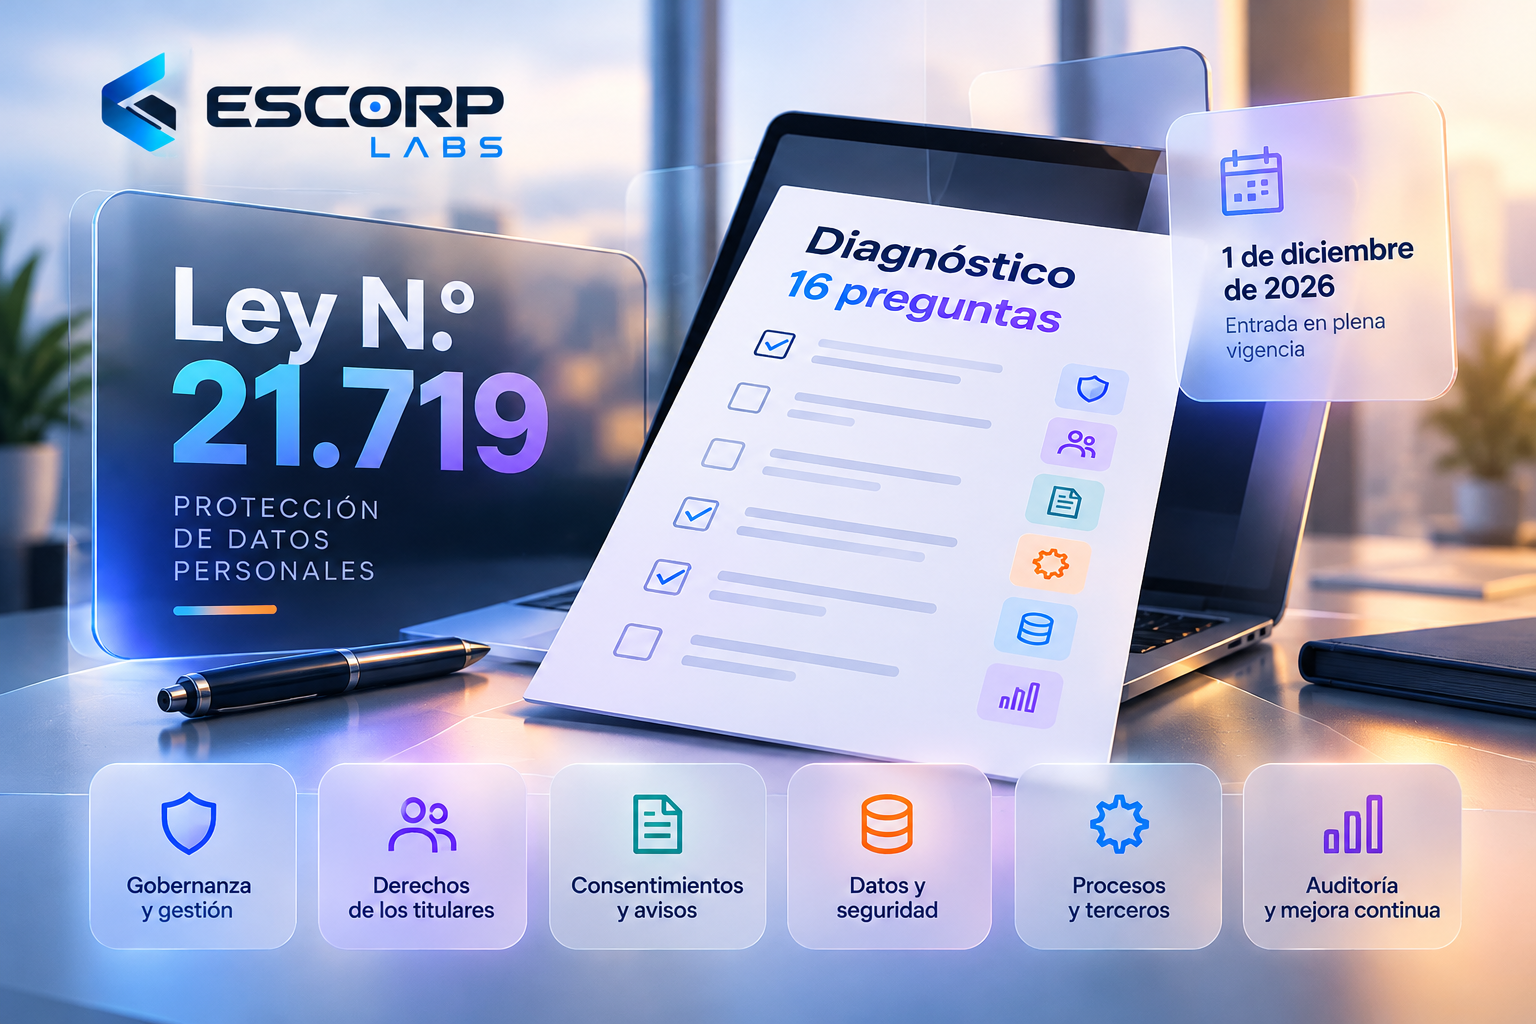
La Ley 21.719 entra en plena vigencia el 1 de diciembre de 2026 y casi nadie sabe en qué estado está. Un diagnóstico de 16 preguntas, en seis áreas, te dice qué falta y quién lo toma.
14 de octubre de 2026 · 7 min de lectura
La fecha ya está corriendo
Faltan pocas semanas para el 1 de diciembre de 2026, la fecha en que la Ley 21.719 entra en plena vigencia en Chile. Desde ese día la obligación es la misma para una pyme de cuatro personas que para una empresa grande: si tratas datos personales de personas naturales, la ley te aplica. No importa el tamaño de la empresa ni el de sus clientes.
Hay un matiz que se cita mucho mal y conviene tener claro desde ya. Durante 2027, la Agencia de Protección de Datos Personales puede amonestar a una empresa pequeña en lugar de multarla. Eso no significa que la ley espere: las obligaciones —la información que debes entregar al titular, el plazo para responderla, las medidas de seguridad sobre la información— rigen desde el 1 de diciembre de 2026. Lo que se postpone un año es la sanción, no el deber. Planear con la idea de tener todo listo en junio de 2027 es una mala estrategia.
La reacción natural ante esto es asustarse y no mover nada. Conviene exactamente lo contrario. La Ley 21.719 no prohíbe nada de lo que ya haces: te pide que ordenes lo que ya estás haciendo. Y ordenar tiene un primer paso incómodo, que es reconocer que hoy nadie sabe con precisión en qué estado está el cumplimiento dentro de la empresa.
Cumplir no es firmar un documento
Cuando alguien escucha "protección de datos" piensa en la política de privacidad: un documento largo que se sube a la web y con eso se siente que el tema quedó resuelto. Es la pieza más fácil, y probablemente la menos importante.
La ley pide un proceso. En el fondo son tres cosas: saber qué datos manejas y con qué justificación, poder responderle a cada titular cuando ejerza un derecho, y protegerlos de forma que no se filtren ni se acumulen para siempre. Lo primero se responde con un inventario. Lo segundo, con un procedimiento y un plazo. Lo tercero, con medidas técnicas y con una forma de demostrar que existen.
Ninguna de las tres se resuelve firmada un documento. Y en la práctica, cuando una pyme se pone a mirarlas en serio, descubre que no tiene ninguna, o que las tiene a medias y repartidas en lugares distintos según quién las pregunte.
Los seis frentes donde todas se atascan
Independientemente del rubro, los huecos aparecen casi siempre en los mismos seis lugares. Vale la pena recorrerlos:
- Gobierno. ¿Hay alguien encargado de la privacidad, aunque sea a medio tiempo? ¿Existe un inventario escrito de los tratamientos que realiza la empresa, o cada área sabe lo suyo? Sin esto nadie puede responder nada con fundamento.
- Personas. Los derechos del titular existen y tienen un plazo de respuesta de 30 días corridos. Muchas empresas no tienen un canal formal para recibirlos: llegan por correo, por teléfono o por las redes, y se responden de memoria.
- Seguridad. ¿Quién entra a qué información y queda registrado? La auditoría de accesos es lo que permite demostrar que el acceso fue necesario, y también lo único que sirve para detectar una filtración interna antes de que se convierta en un incidente oficial.
- Datos sensibles. Son los que más exigen. Ficha clínica, datos de salud, antecedentes personales delicados. La ley pide una evaluación de impacto previa en los tratamientos de alto riesgo, y los datos de salud siempre cuentan como alto riesgo.
- Transferencias. Cada tercero al que se le entrega información es un punto por donde puede filtrar: un servidor en el extranjero, una herramienta de mailing, una pasarela de pago. Casi nadie tiene el mapa de a dónde van los datos.
- Conservación. ¿Cuánto tiempo se guarda cada cosa y con qué criterio? Guardarlo todo "por si acaso" es lo contrario de la ley: la conservación indefinida es un problema, no una precaución.
Qué es un diagnóstico de privacidad
Un diagnóstico de privacidad es una autoevaluación: un cuestionario que te dice dónde estás, no qué hacer después. Respondes sobre lo que la empresa hace hoy, el sistema lo contrasta con lo que la ley exige y devuelve tres cosas concretas.
La primera es un puntaje, que se traduce a un nivel de madurez: inicial, intermedio o avanzado. No es una certificación y no debería leerse como una nota. Sirve para tener una línea de base: si repites la evaluación en seis meses, te dice si avanzaste o si te quedaste quieto.
La segunda es una lista de brechas. Cada una describe qué falta, en qué área está y por qué importa. Esta es la parte que más valor tiene en el día a día, porque convierte un problema abstracto en una lista de tareas.
La tercera es la asignación: cada brecha puede quedar con una persona responsable y una fecha. La ley no te obliga a hacer esto, pero es la diferencia entre "hay que ordenar esto" y "Marta lo tiene hasta el 15".
Y qué NO es un diagnóstico
Conviene decirlo con la misma claridad, porque es donde más se confunde a la gente:
- No es un certificado de cumplimiento. La ley no define un diagnóstico ni lo certifica. Nadie puede certificarte que cumples: eso lo revisa un abogado y lo firman las responsables de la empresa.
- No reemplaza la asesoría legal. Hay preguntas que la ley responde con matices —qué plazos de conservación son obligatorios, qué datos se pueden suprimir y cuáles no— y que dependen de la situación concreta de cada empresa.
- No termina el trabajo. Te dice qué falta. Hacerlo sigue siendo decisión, esfuerzo y tiempo de tu empresa.
Cómo se hace en ESCORP Fidara
El módulo de privacidad de ESCORP Fidara trae este diagnóstico incorporado. Son 16 preguntas agrupadas en las seis áreas que acabas de leer, y están escritas para que la empresa las responda por sí misma sobre lo que hace hoy: ninguna afirma que la ley se cumple ni fija plazos legales, porque eso los determinan el abogado y el reglamento, no un formulario.
Al terminar obtienes el puntaje, tu nivel de madurez y la lista de brechas con dueño y plazo, que puedes ir cerrando una por una. Como todo queda registrado con fecha y responsable, la propia evaluación funciona como bitácora de por dónde van los avances.
El diagnóstico es el punto de partida, no el final. A partir de ahí el módulo cubre lo que normalmente viene después: el inventario de tratamientos, la gestión de las solicitudes de los titulares con su plazo, el registro de incidentes, los plazos de conservación y los documentos que la ley pide tener escritos.
Si prefieres partir por tus propias dudas antes de tocar nada, escríbenos y lo vemos contigo.
Si solo puedes hacer una cosa antes de diciembre
Que sea saber dónde estás. No el documento más completo ni la política más larga: un diagnóstico honesto que te diga qué te falta.
La razón es práctica. Con la ley en vigencia, cualquier trabajo sobre datos va a ser más fácil si sabes qué tienes. Sin un inventario, cada solicitud de un titular, cada reclamo y cada revisión de un proveedor se resuelve desde cero. Con él, se resuelve mirando una lista.
Y si al mirar esa lista tu empresa está mejor de lo que creías —muchas lo están, porque nadie parte de cero— eso también es una buena noticia. La Ley 21.719 no llegó para castigar a nadie: llegó para que las empresas que ya trataban bien a sus datos queden formalizadas, y las que no, tengan un camino corto para ordenarse. Ninguna de las dos rutas requiere una consultora de seis meses.
¿Prefieres que miremos tu caso? Escríbenos y lo revisamos.
¿Quieres ver esto en acción?
Te mostramos cómo nuestro software resuelve lo que plantea el artículo, con una demo de tu rubro.